01
Passa no questionário do cliente
O laudo responde às perguntas de segurança que travam contrato com empresa grande.
Testamos sua API como um atacante faria: 20 verificações no que a IA costuma deixar aberto. Laudo com evidência e correção escrita; escopo e valor fechados na call de 15 minutos.
01 — diagnóstico
Rota administrativa responde sem sessão
Chave de administrador no bundle
Banco sem isolamento por registro
Sem custo na call · proposta em 24h · nada é cobrado antes do escopo
44%
das tarefas de geração de código por IA produziram código com vulnerabilidade
Fonte: Veracode, 2026
O problema
Apps gerados por IA funcionam na tela e falham na camada que ninguém vê: a API. Estes quatro padrões aparecem em quase toda auditoria.
A chave de administrador do banco vai embutida no JavaScript. Duas strings copiadas da página abrem todas as tabelas.
eyJhbGciOiJIUzI1NiJ9… role: admin
Sem isolamento por registro, a API responde com a base inteira — e a chave usada pelo front é pública por design.
GET /rest/v1/profiles?select=* → 200 · 12.481 linhas
O front esconde a ação, mas /api/todos responde sem checar quem chamou. Esconder no cliente não é autorização.
GET /api/admin/users → 200 · sem cookie de sessão
Sem rate limit, um script transforma a feature em consumo ilimitado de tokens na sua conta.
POST /v1/chat → 200 · 240 req/min sem bloqueio
Esconder o botão no front não é autorização. Se a API responde sem checar quem está chamando, o dado está público — mesmo que a tela exija login.
O que testamos
Dez riscos do OWASP API Security Top 10 aplicados ao seu stack, mais dez verificações específicas do que a IA costuma deixar aberto em bancos, frameworks e APIs.
| ID | Verificação | O que olhamos | Severidade |
|---|---|---|---|
| OWASP API Top 10 | |||
| API1 | BOLA / IDOR | Objeto acessível trocando o ID na URL, sem checar dono no servidor. | Crítica |
| API2 | Autenticação quebrada | JWT sem verificação, segredo fraco, token sem expiração ou chave no bundle. | Crítica |
| API3 | Mass assignment | PATCH aceita role, plan ou createdAt e o cliente vira admin. | Crítica |
| API4 | Consumo sem limite | Endpoint de IA ou de busca sem rate limit: custo e indisponibilidade. | Alta |
| API5 | BFLA | Rota de admin apenas escondida no front, sem checagem de função no servidor. | Crítica |
| API6 | Fluxo de negócio | Preço vindo do cliente, cupom reutilizável, aprovação em duas etapas contornável. | Alta |
| API7 | SSRF | Feature que busca URL buscando a rede interna ou metadados da nuvem. | Alta |
| API8 | Má configuração | CORS aberto com credenciais, sourcemaps públicos, bucket gravável. | Crítica |
| API9 | Inventário de endpoints | Versão antiga da API ainda no ar, rota de debug e endpoint esquecido. | Alta |
| API10 | Consumo inseguro | Webhook sem verificação de assinatura e resposta de terceiro tratada como confiável. | Alta |
| Stack vibe-coded | |||
| SB-01 | Chave de administrador no bundle | Chave de administrador do banco encontrada no JavaScript público. | Crítica |
| SB-02 | Isolamento por registro | Cada tabela exposta na API testada com a chave pública real. | Crítica |
| SB-03 | Regras do banco | Leitura e escrita anônimas testadas direto na API do banco. | Crítica |
| SB-04 | Sourcemaps públicos | Código-fonte e comentários expostos via .map em produção. | Alta |
| SB-05 | Segredos no bundle | Tokens de pagamento, IA e repositório procurados por prefixo e entropia. | Crítica |
| SB-06 | Headers de segurança | CSP, HSTS, nosniff, frame-ancestors e Referrer-Policy conferidos. | Média |
| SB-07 | CORS com credenciais | Origem hostil testada contra Access-Control-Allow-Origin e credenciais. | Alta |
| SB-08 | Rotas internas sem auth | Rotas de API e ações de servidor chamadas sem sessão para ver o que responde. | Crítica |
| SB-09 | Pacotes alucinados | Dependência inexistente ou typosquatted sugerida pela IA no lockfile. | Alta |
| SB-10 | Validação server-side | Schema aplicado no servidor, não só no formulário do cliente. | Alta |
Onze verificações rodam automatizadas na suíte; as demais entram na revisão manual de autorização e lógica. Cada achado vem com severidade, evidência reproduzível (request e resposta), impacto de negócio e correção. Achado sem evidência não entra no laudo.
Evidência
Cada achado traz a requisição, a resposta redigida, o impacto no negócio e a correção escrita para o seu stack. O que não conseguimos reproduzir não entra no laudo.
Re-scan opcional confirma o fechamento
Rota administrativa responde sem sessão
GET /api/admin/users HTTP/2
← 200 · 412 registros · sem cookieO resultado
01
O laudo responde às perguntas de segurança que travam contrato com empresa grande.
02
Cada achado vem com a correção escrita para o seu stack — não com um alerta solto.
03
Re-scan opcional confirma o fechamento e atualiza o laudo com o antes e o depois.
04
Bloco de respostas para LGPD e due diligence, com evidência reproduzível por achado.
05
Você sabe o prazo e o que está incluso antes de começar. O valor vem na proposta.
→
Respostas objetivas para as perguntas de segurança que aparecem antes do contrato.
Como funciona
01
Call curta para definir o alvo, o perímetro e o que está fora. Autorização assinada e preço fechado antes de qualquer teste.
escopo-assinado.pdf
02
20 verificações automatizadas no stack (bancos, frameworks e APIs) mais revisão manual de autorização e lógica de negócio.
laudo.md
03
Laudo com evidência e remediação escrita por achado. Re-scan opcional para confirmar o fechamento.
remediação por achado
Oferta
Sem tabela de preços e sem add-on escondido. O que está incluso e o que não está, antes de qualquer conversa.
48 horas · valor na call
Teste black-box para apps feitos com vibe coding.
O valor é fechado na call de 15 minutos, com proposta escrita em 24h. Nada é cobrado antes do escopo assinado.
01
Call de 15 min
Alvo, janela, autorização e limites.
02
Proposta em 24h
Escopo fechado, valor e prazo.
03
Execução em 48h
Laudo, evidência e remediação escrita.
Compromisso
O escopo é fechado, o valor é definido na proposta e o compromisso é com prazo e evidência.
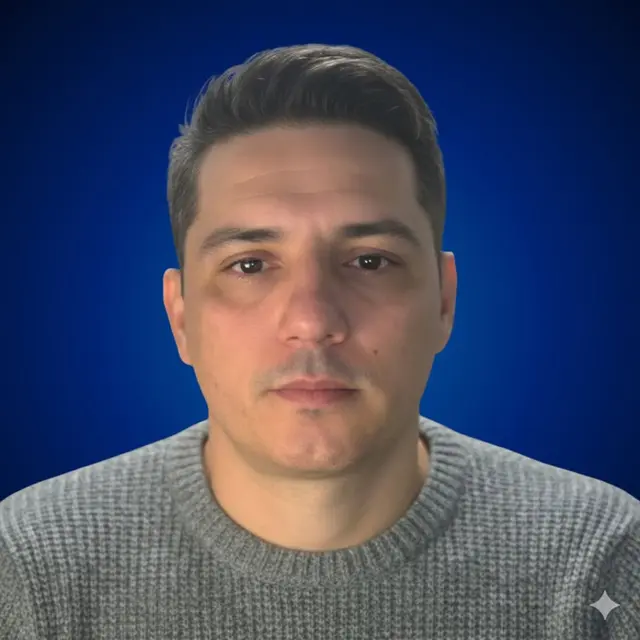
Quem audita
Paulo Ramos é fundador da Secvolt. São mais de 25 anos em infraestrutura, redes, Linux, NOC, SOC e DevSecOps — tempo suficiente para saber que a maior parte do risco não está no scanner, está na autorização.
O teste segue o OWASP API Top 10 e o processo PTES. Cada achado precisa de evidência reproduzível e correção escrita; o que não reproduzimos fica fora do laudo.
Ver a metodologia em seis fasesDúvidas
Respostas curtas, com limite declarado. Se alguma não servir, a proposta resolve.
Não. O teste é black-box: usamos o que está público e as contas de teste que você fornecer. O repositório não é necessário.
Sim, com escopo assinado contendo alvo, janela e responsável. Sem esse documento o teste não começa. Não testamos alvo de terceiro.
Não. O teste é não destrutivo, sem negação de serviço e sem alteração de dados. A janela é combinada antes.
Entregamos a remediação escrita por achado. Correção em pull request e suíte de testes no CI não fazem parte da Metodologia Express.
O risco não é o tamanho do app, é o dado que ele guarda. Em testes controlados, 44% das tarefas de geração de código por IA produziram código com vulnerabilidade (Veracode, 2026).
Sim: severidade, evidência reproduzível, correção aplicada e respostas prontas para as perguntas mais comuns. Não é certificação SOC 2.
O escopo e o valor são fechados na call de 15 minutos. Você recebe proposta escrita em 24h e nada é cobrado antes do escopo assinado.
Você recebe o laudo com o que foi testado e a evidência de execução. O trabalho é cobrado: o compromisso é de prazo e escopo, não de resultado.
A call de escopo acontece em até 24h após a solicitação. Com escopo assinado e pagamento confirmado, a entrega ocorre em 48h.
escopo fechado · valor na call · resposta em 24h
Próximo passo
Conte o alvo e a plataforma. A call de 15 minutos fecha escopo, janela e responsável; a proposta com valor chega em 24h.
Prefere e-mail? contato@secvolt.com.br
WhatsApp direto
Sem formulário e sem fila de vendas. Manda o contexto no WhatsApp e recebe o escopo e o valor em até 24h.
Abrir WhatsApp+55 44 98812-4568 · Paulo Ramos